
GitLab CVE-2026-110264 (CVSS 10): parche crítico para instalaciones autoadministradas
El 21 de octubre de 2026 GitLab corrigió una falla de severidad máxima en su compilador de expresiones regulares que permite ejecutar código sin autenticación. Afecta a todas las versiones desde la 7.0. Versiones corregidas, plan de actualización y detección.
El 21 de octubre de 2026 GitLab publicó una versión crítica de parches para siete ramas de su producto. La corrección principal, CVE-2026-110264, tiene la puntuación máxima de 10.0 en CVSS 3.1: un desbordamiento de entero en el compilador de expresiones regulares permite, bajo ciertas condiciones, que un usuario sin autenticar ejecute código en el servidor de GitLab. Afecta a todas las ediciones Community y Enterprise desde la versión 7.0. Este artículo resume el alcance, la tabla de versiones corregidas y un plan de actualización con verificación.
GitLab recomienda encarecidamente actualizar todas las instalaciones autoadministradas lo antes posible.
Explicación para quien no administra servidores
GitLab es la plataforma donde muchas empresas guardan el código fuente de sus sistemas, ejecutan sus procesos de compilación y despliegue, y gestionan credenciales para llegar a producción. Por eso un servidor de GitLab comprometido no es un incidente aislado: da acceso al código, a los secretos de despliegue y, desde ahí, a otros sistemas.
La falla permite que alguien sin usuario ni contraseña ejecute órdenes en el servidor. Quienes usan GitLab.com no tienen que hacer nada, porque GitLab ya lo corrigió. Quienes tienen GitLab instalado en sus propios servidores o en su nube deben actualizarlo.
Alcance de CVE-2026-110264
Según el aviso de GitLab, el defecto es un desbordamiento de entero al compilar una expresión regular especialmente construida. Medios especializados como The Hacker News ubican el componente en Onigmo, el motor de expresiones regulares de Ruby, que GitLab incluye y parchea en sus propios paquetes. GitLab no ha publicado las condiciones exactas de explotación, de modo que no es posible descartar la exposición mediante configuración.
A la fecha de publicación, GitLab no reporta evidencia de explotación y la falla no figura en el catálogo de vulnerabilidades explotadas de CISA. La misma publicación corrige otras diez vulnerabilidades, dos de severidad alta: CVE-2026-15723 (8.2, vinculación automática de OmniAuth con LDAP) y CVE-2026-112212 (7.5, envenenamiento de caché del descubrimiento OAuth/OIDC).
Versiones corregidas
| Rama instalada | Actualizar a |
|---|---|
| 19.5 | 19.5.1 |
| 19.4 | 19.4.3 |
| 19.3 | 19.3.6 |
| 19.2 | 19.2.9 |
| 19.1 | 19.1.9 |
| 19.0 | 19.0.10 |
| 7.0 a 18.11 | 18.11.13 o una rama más reciente |
Las versiones 19.2.8, 19.3.5 y 19.4.2, que corrigieron otra falla el 12 de octubre, siguen afectadas por esta. GitLab.com ya está corregido, igual que GitLab Dedicated desde 19.3.5-internal0 o 19.4.2-internal0.
Plan de actualización
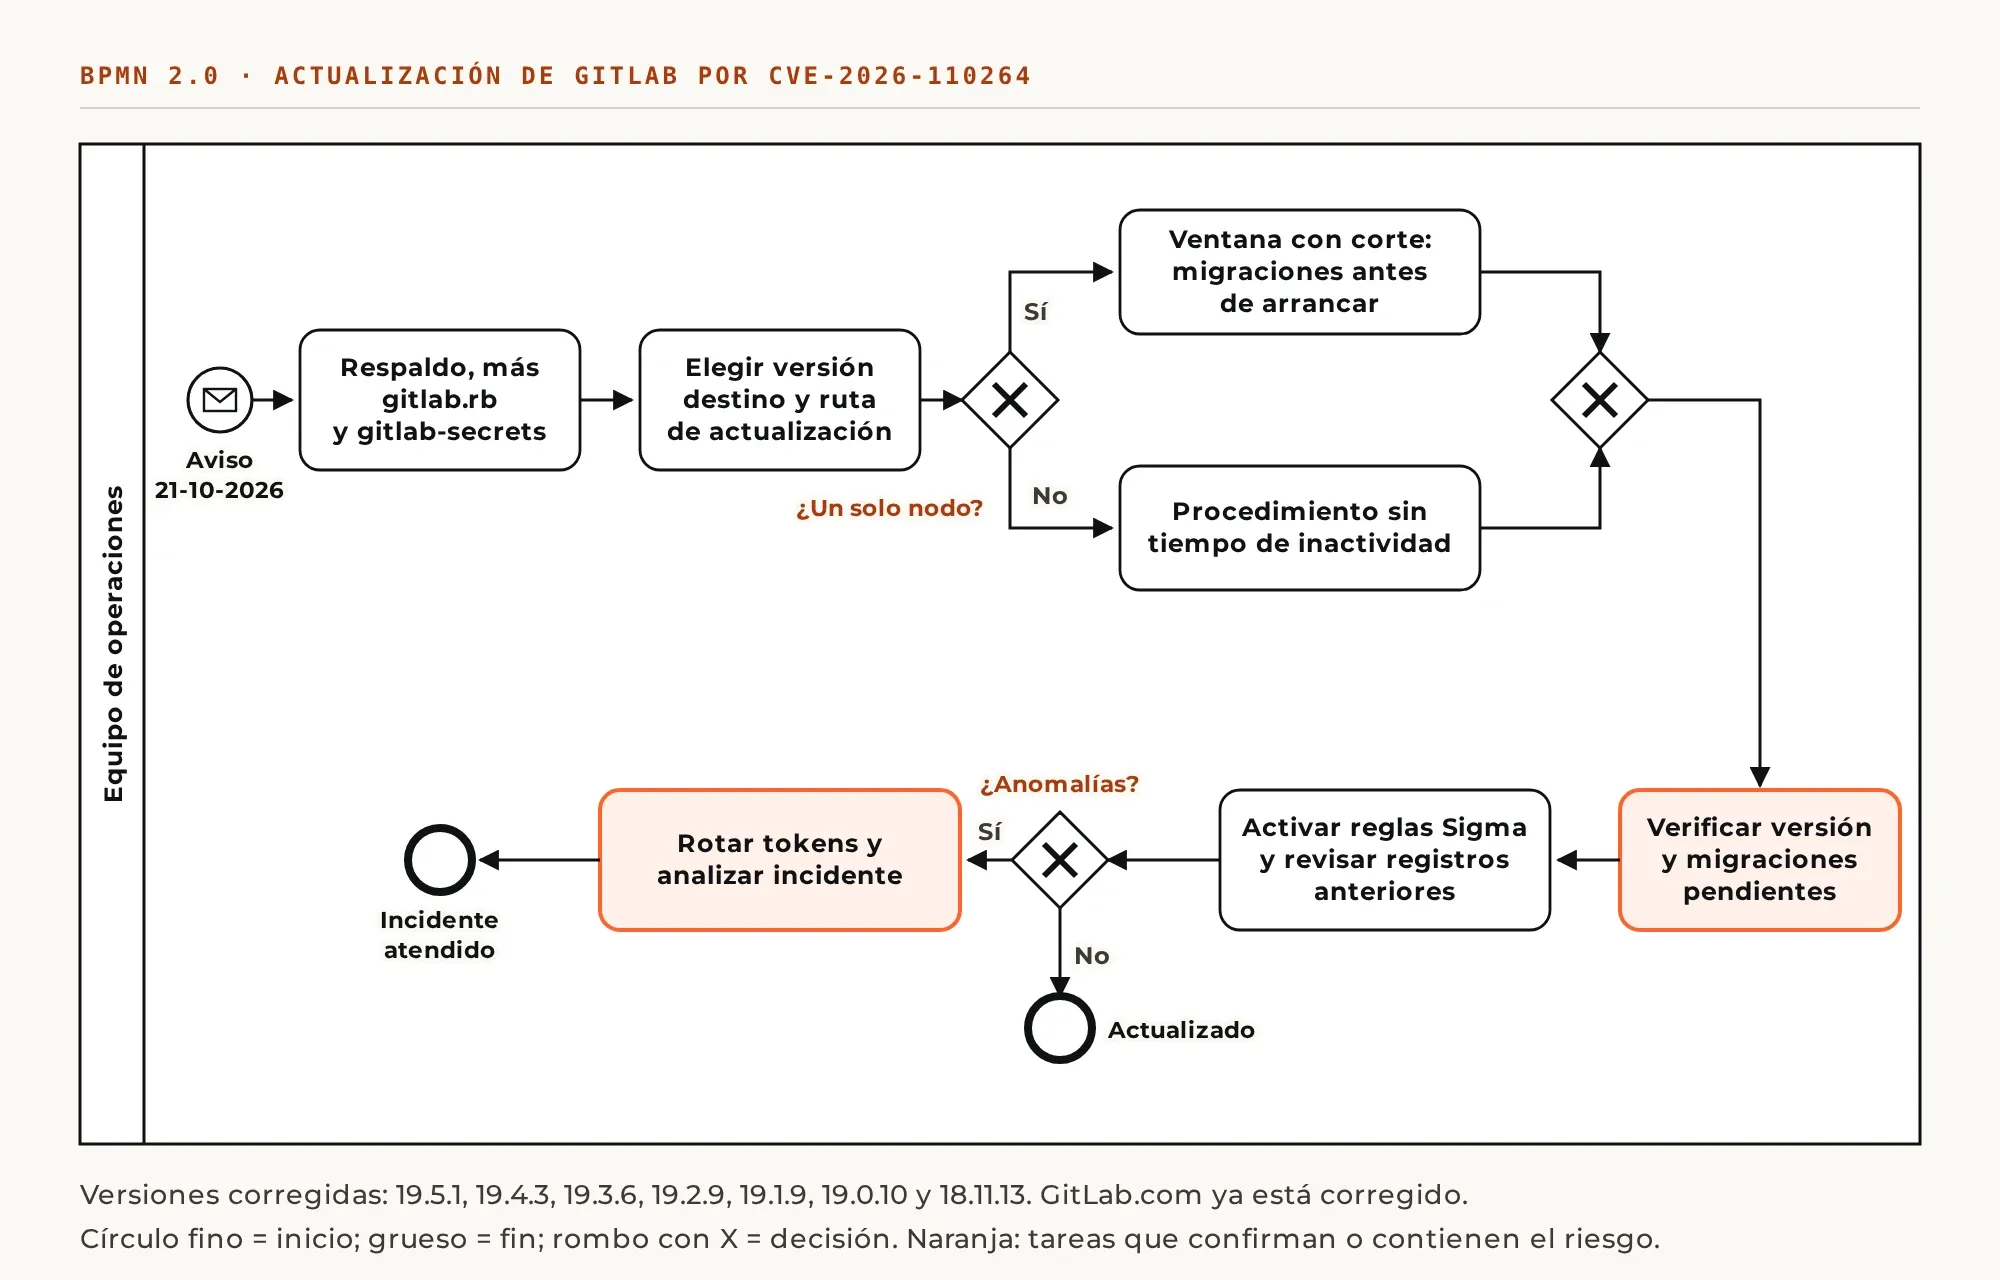
- Respaldo previo: ejecutar el respaldo de GitLab y copiar aparte
gitlab.rbygitlab-secrets.json, que el respaldo estándar no incluye. - Ruta de actualización: instalaciones en versiones antiguas pueden necesitar pasos intermedios obligatorios. La herramienta oficial de ruta de actualización indica la secuencia.
- Tiempo de inactividad: en instalaciones de un solo nodo habrá corte, porque las migraciones de base de datos deben terminar antes de arrancar. Las versiones 19.4.3 y 19.3.6 incluyen migraciones, y 19.4.3 además una posterior al despliegue. Las instalaciones de varios nodos pueden seguir el procedimiento sin tiempo de inactividad.
- Runners: no forman parte de esta corrección, pero conviene revisar que sus tokens y versiones estén al día en el mismo mantenimiento.
Detección y verificación
- Confirmar la versión en Admin > Overview > Dashboard o con
sudo gitlab-rake gitlab:env:info. - Verificar que las migraciones terminaron:
sudo gitlab-rake db:migrate:statusno debe mostrar migraciones pendientes. - Ejecutar
sudo gitlab-rake gitlab:check SANITIZE=truepara revisar el estado general. - Activar las dos reglas Sigma que publicó GitLab, «Onigmo native worker crash» y «Org mode render error burst», en el sistema de monitoreo o SIEM, y revisar retroactivamente los registros de los días previos a la actualización.
- Si aparecen caídas de workers sin explicación o actividad administrativa no reconocida, tratarlo como incidente: rotar tokens de acceso personal, de runners y de despliegue, y revisar cambios recientes en repositorios y variables de CI.
Preguntas frecuentes
Nuestro GitLab solo es accesible desde la VPN. ¿Podemos esperar?
Restringir el acceso reduce la exposición, pero cualquier equipo dentro de la red privada sigue pudiendo alcanzarlo. Con puntuación 10.0 y sin solución alternativa publicada, la recomendación es actualizar en la próxima ventana disponible.
¿Afecta a GitLab Runner?
El aviso se refiere al servidor de GitLab CE/EE. Los runners no figuran entre los productos afectados.
Fuentes
- GitLab, Critical Patch Release: 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10, 18.11.13.
- The Hacker News, cobertura de CVE-2026-110264.
Apoyo con la actualización de GitLab
Xterra Engine planifica y ejecuta actualizaciones de GitLab autoadministrado, con respaldo verificado, ruta de versiones y comprobación posterior. Para solicitar apoyo o una cotización, escriba a info@xterraengine.com o use el formulario de contacto.